En bref
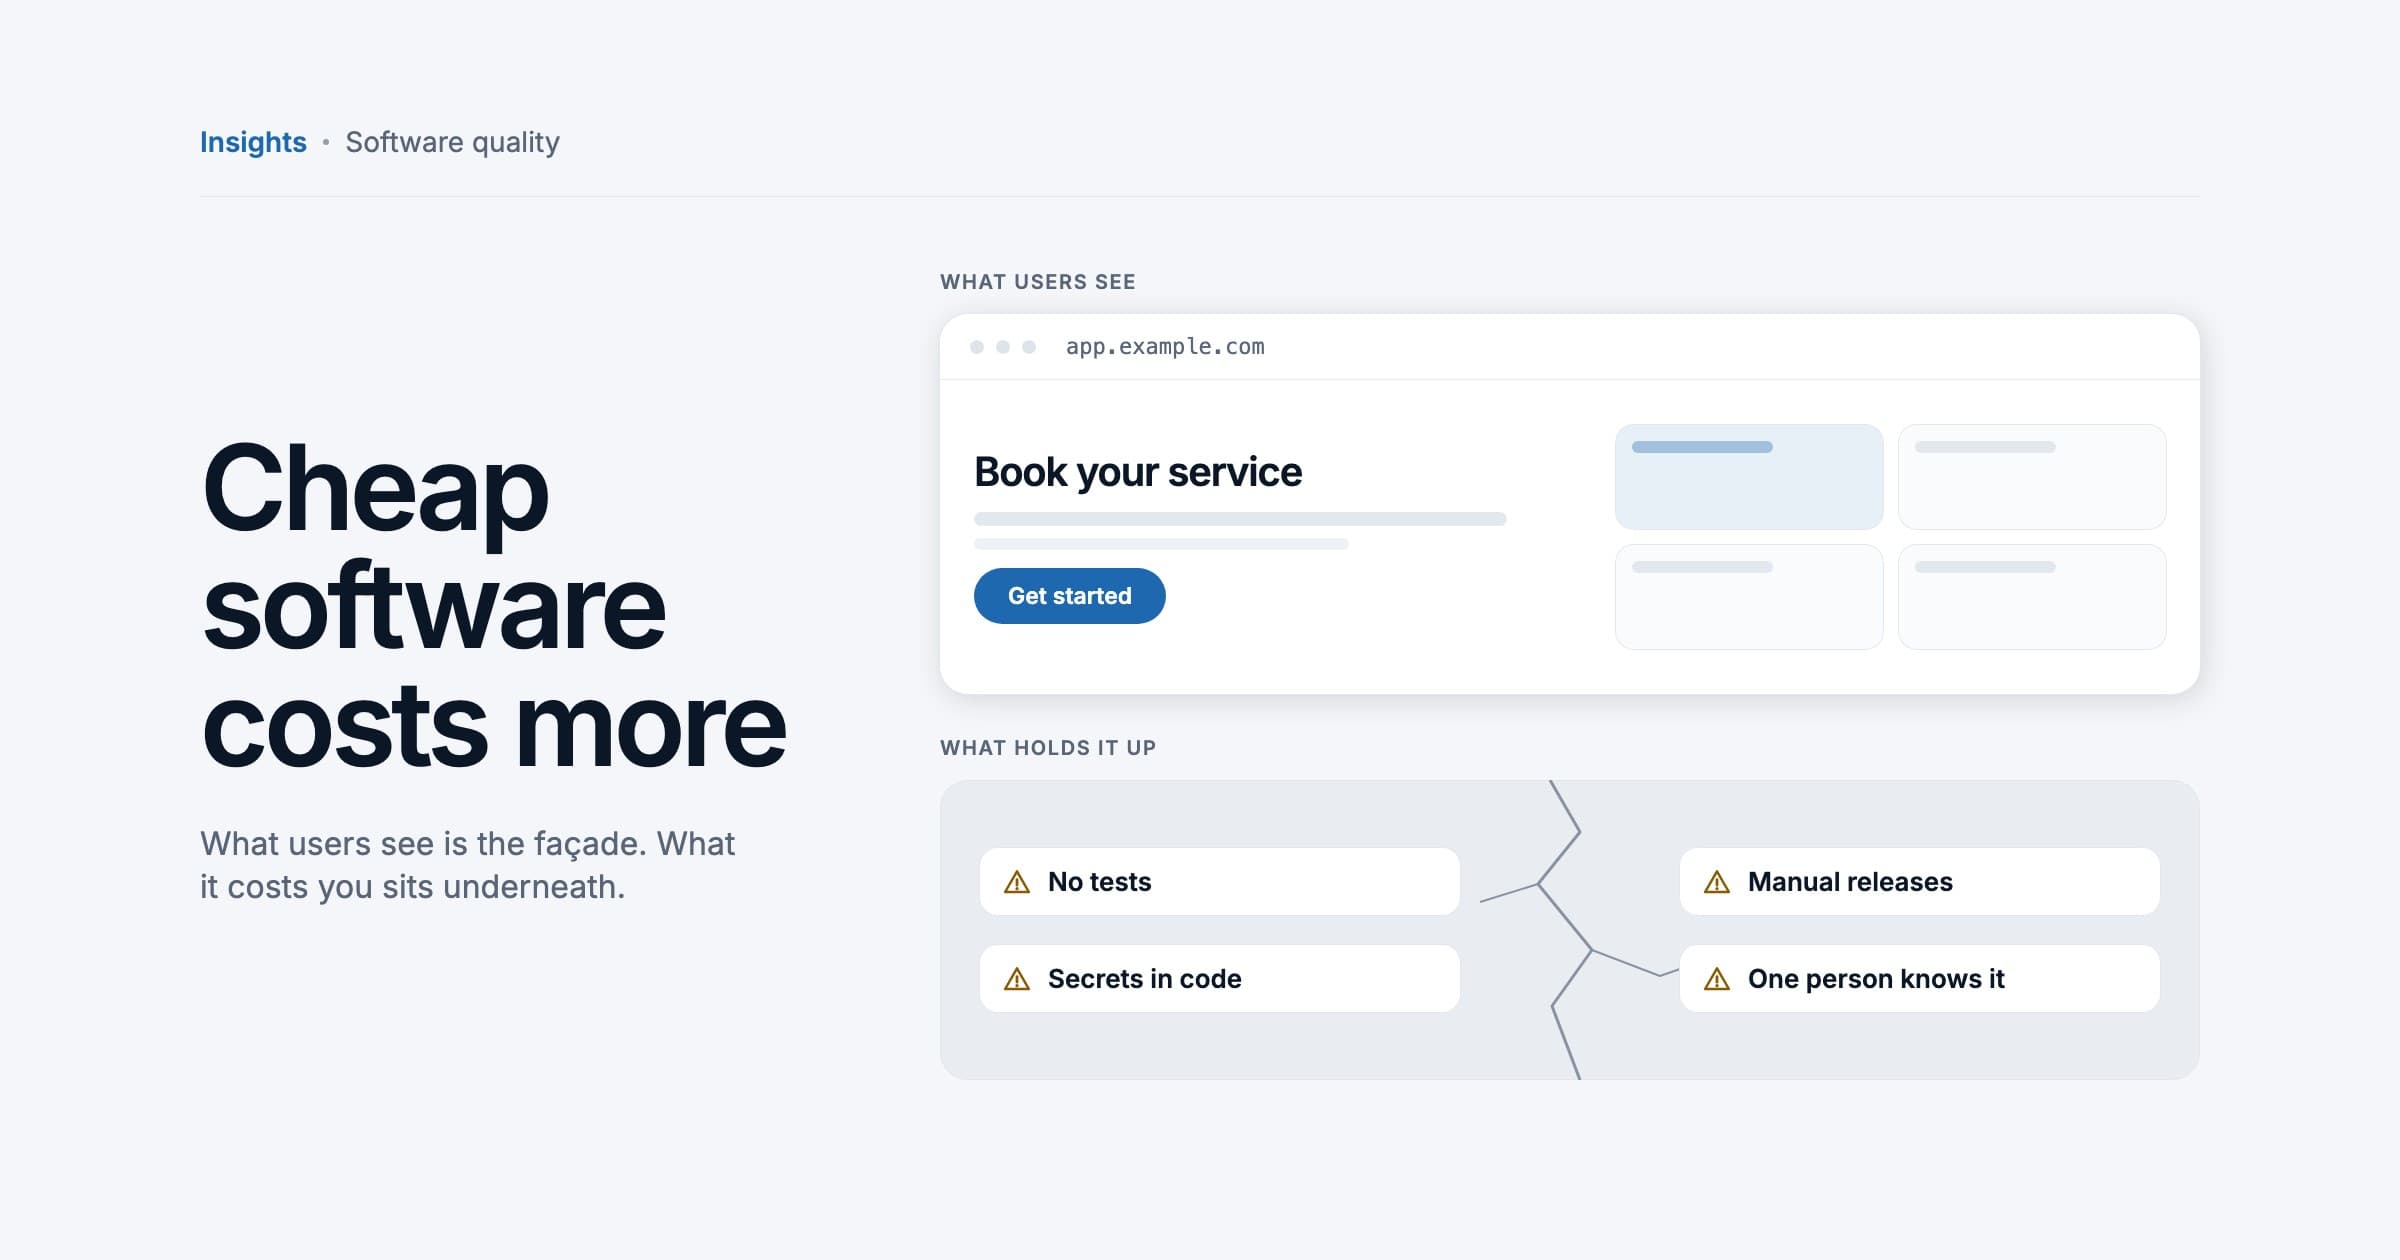
- Le logiciel bon marché se paie plus tard : en reprises, en dette technique, en mises en production ratées, en incidents de sécurité et en dépendance envers celui qui l’a écrit.
- La recherche DORA montre que vitesse et stabilité ne s’opposent pas : les meilleures équipes déploient souvent et échouent rarement, parce que les mêmes pratiques produisent les deux.
- Les outils de code assistés par l’IA amplifient les forces et les faiblesses existantes d’une équipe, ce qui rend le jugement senior plus précieux, pas moins.
- Jugez un partenaire sur des preuves : des références que vous pouvez appeler, du vrai code, le processus de test et de livraison, des personnes nommées, la passation, et des comptes et droits à votre nom.
- Gardez des coûts prévisibles grâce à des phases au périmètre fixe, des estimations sous forme de fourchettes et un logiciel qui fonctionne chaque semaine.
Une équipe de développement senior coûte plus cher par jour et moins cher par fonctionnalité qui marche. Le logiciel bon marché se paie plus tard : en reprises, en dette technique qui ralentit chaque modification, en pannes et en incidents de sécurité, et en dépendance envers celui qui l’a écrit. La recherche du programme DORA de Google montre que les meilleures équipes livrent à la fois plus vite et de façon plus fiable : vous n’avez donc pas à sacrifier la qualité à la vitesse. La question pratique est de distinguer un partenaire senior d’un partenaire bon marché avant de signer, et ce guide propose une checklist précisément pour cela.
Il s’adresse aux fondateurs, aux dirigeants et aux responsables informatiques qui s’apprêtent à commander un logiciel, ou dont le logiciel existant est devenu lent et coûteux à faire évoluer.
Ce que coûte vraiment un logiciel bon marché
Le taux journalier est le chiffre le plus visible d’un projet logiciel et le moins informatif. Ce que vous payez, ce sont des fonctionnalités qui marchent pendant toute la vie du produit, et ce total dépend bien plus de la qualité que du prix d’une journée. Les coûts du logiciel bon marché arrivent simplement plus tard.
Reprises et dette technique
Martin Fowler décrit la dette technique comme une métaphore, forgée par Ward Cunningham, pour les défauts de qualité interne qui rendent un système plus difficile à modifier : l’effort supplémentaire nécessaire pour ajouter chaque nouvelle fonctionnalité correspond aux intérêts de cette dette. Son quadrant de la dette technique distingue la dette prudente, contractée délibérément pour tenir une livraison puis remboursée, de la dette imprudente, quand une équipe bâcle parce qu’elle croit ne pas pouvoir s’offrir un code propre, ou parce qu’elle ne sait pas mieux faire. Les équipes bon marché produisent surtout la seconde.
Les intérêts se mesurent. Dans une étude portant sur 39 bases de code propriétaires en production, Adam Tornhill et Markus Borg ont constaté que le code de faible qualité contenait 15 fois plus de défauts que le code de haute qualité, et que la résolution des problèmes y demandait en moyenne 124 % de temps de développement en plus. Dans Is high quality software worth the cost?, Fowler soutient que, pour la qualité interne, l’arbitrage habituel fonctionne à l’envers : les développeurs constatent qu’un code de mauvaise qualité les ralentit en quelques semaines.
Pannes et mises en production ratées
Un logiciel qui n’est pas testé avant sa mise en production est testé par vos clients. Chaque mise en production ratée coûte deux fois : une fois pour l’incident, une fois pour la reprise. Le rapport 2022 du CISQ a estimé le coût de la mauvaise qualité logicielle aux États-Unis à au moins 2 410 milliards de dollars, dont environ 1 520 milliards de dette technique accumulée. Ce sont des estimations à l’échelle d’une économie entière, pas une prévision pour votre projet.
Incidents de sécurité
Les failles de sécurité sont des défauts de qualité que quelqu’un exploite. Le Cost of a Data Breach Report 2026 d’IBM évalue le coût moyen mondial d’une violation de données à 4,99 millions de dollars. Beaucoup de faiblesses sont banales : contrôles d’accès absents, services mal configurés et dépendances obsolètes, exactement le travail que les équipes bon marché sautent.
La dépendance envers celui qui l’a écrit
Le coût le plus discret est l’enfermement. Si seul le développeur d’origine comprend le code, si le dépôt, le compte cloud ou la fiche sur la boutique d’applications sont à son nom, ou si rien n’est documenté, vous ne pouvez pas changer de prestataire sans tout recommencer. Pour les services cloud, le règlement européen sur les données (Data Act) oblige les fournisseurs à faciliter le changement depuis le 12 septembre 2025 et supprime les frais de changement à partir du 12 janvier 2027. Mais aucun règlement ne vous rend le savoir resté dans la tête d’un freelance ni les comptes ouverts au nom d’une agence. Cela, c’est votre contrat et votre passation qui le décident.
| Raccourci | Ce que l’on voit au départ | Ce que cela vous coûte ensuite |
|---|---|---|
| Pas de tests automatisés | Une première version plus rapide | Chaque modification risque de casser quelque chose ; les livraisons ralentissent et exigent des vérifications manuelles |
| Pas de pipeline de déploiement | Les déploiements « marchent tout seuls » depuis un portable | Mises en production ratées, soirées passées à revenir en arrière, une seule personne capable de livrer |
| Un modèle de données improvisé | Les écrans apparaissent vite | Migrations de données en production, rapports contradictoires, fonctionnalités impossibles à construire proprement |
| Contrôles d’accès uniquement dans l’interface | La démo fonctionne | Des données visibles par les mauvais clients ou rôles ; un incident de sécurité |
| Ni documentation ni registre des décisions | Plus de fonctionnalités par facture | Les nouveaux ingénieurs mettent des semaines à devenir productifs ; le savoir part avec les personnes |
| Comptes au nom du prestataire | Moins de gestion pour vous | Impossible de changer de prestataire sans sa coopération |
Ce que dit la recherche sur la performance de livraison
La recherche la plus citée sur la livraison logicielle vient de DORA, un programme de recherche de Google qui interroge chaque année des milliers de professionnels de la tech. Elle donne à l’acheteur des questions mesurables plutôt que des adjectifs.
Les quatre métriques clés, désormais cinq
DORA a commencé avec quatre métriques clés : deux pour le débit (à quelle vitesse les changements arrivent en production) et deux pour la stabilité (à quelle fréquence ils échouent et à quelle vitesse on s’en remet). Son guide des métriques actuel en ajoute une cinquième, le taux de reprise :
- Délai de mise en production des changements : le temps entre l’enregistrement d’un changement dans le contrôle de version et son fonctionnement en production.
- Fréquence de déploiement : à quelle fréquence des changements sont déployés en production.
- Taux d’échec des changements : la part des déploiements qui exigent ensuite une intervention urgente, comme un retour arrière ou un correctif à chaud.
- Temps de rétablissement après un déploiement raté : le temps nécessaire pour se remettre d’un déploiement qui échoue.
- Taux de reprise des déploiements : la part des déploiements non planifiés, déclenchés par un incident en production.
Le constat central est que vitesse et stabilité ne s’opposent pas. Pour la plupart des équipes, les métriques évoluent ensemble, et les meilleures obtiennent de bons résultats sur toutes, parce que les mêmes pratiques produisent les deux : de petits changements, des tests automatisés, un déploiement automatisé et des retours rapides. Un partenaire qui vous dit que la qualité va ralentir le projet a les données contre lui.
L’IA rend l’équipe plus importante, pas moins
Les assistants de code à base d’IA sont devenus la norme, et ils changent l’équation des équipes bon marché. Le rapport DORA 2024 a estimé qu’à mesure que l’adoption de l’IA augmentait, le débit de livraison baissait de 1,5 % et la stabilité de livraison de 7,2 %. Le rapport 2025, fondé sur près de 5 000 répondants, a trouvé une relation positive avec le débit mais une relation toujours négative avec la stabilité, et l’a résumé en une phrase : l’IA ne répare pas une équipe, elle amplifie ce qui existe déjà. Le code généré ne coûte presque rien. Savoir s’il est correct, sûr et maintenable, c’est le travail senior.
Les bases de la sécurité qu’une bonne équipe traite sans qu’on le lui demande
Le Top 10 de l’OWASP est la liste de référence des risques de sécurité les plus critiques pour les applications web. L’édition 2025 place en tête le contrôle d’accès défaillant, suivi de la mauvaise configuration de sécurité et des défaillances de la chaîne d’approvisionnement logicielle. Les éviter ne demande pas de spécialiste en sécurité, mais des ingénieurs qui intègrent les protections dès le départ :
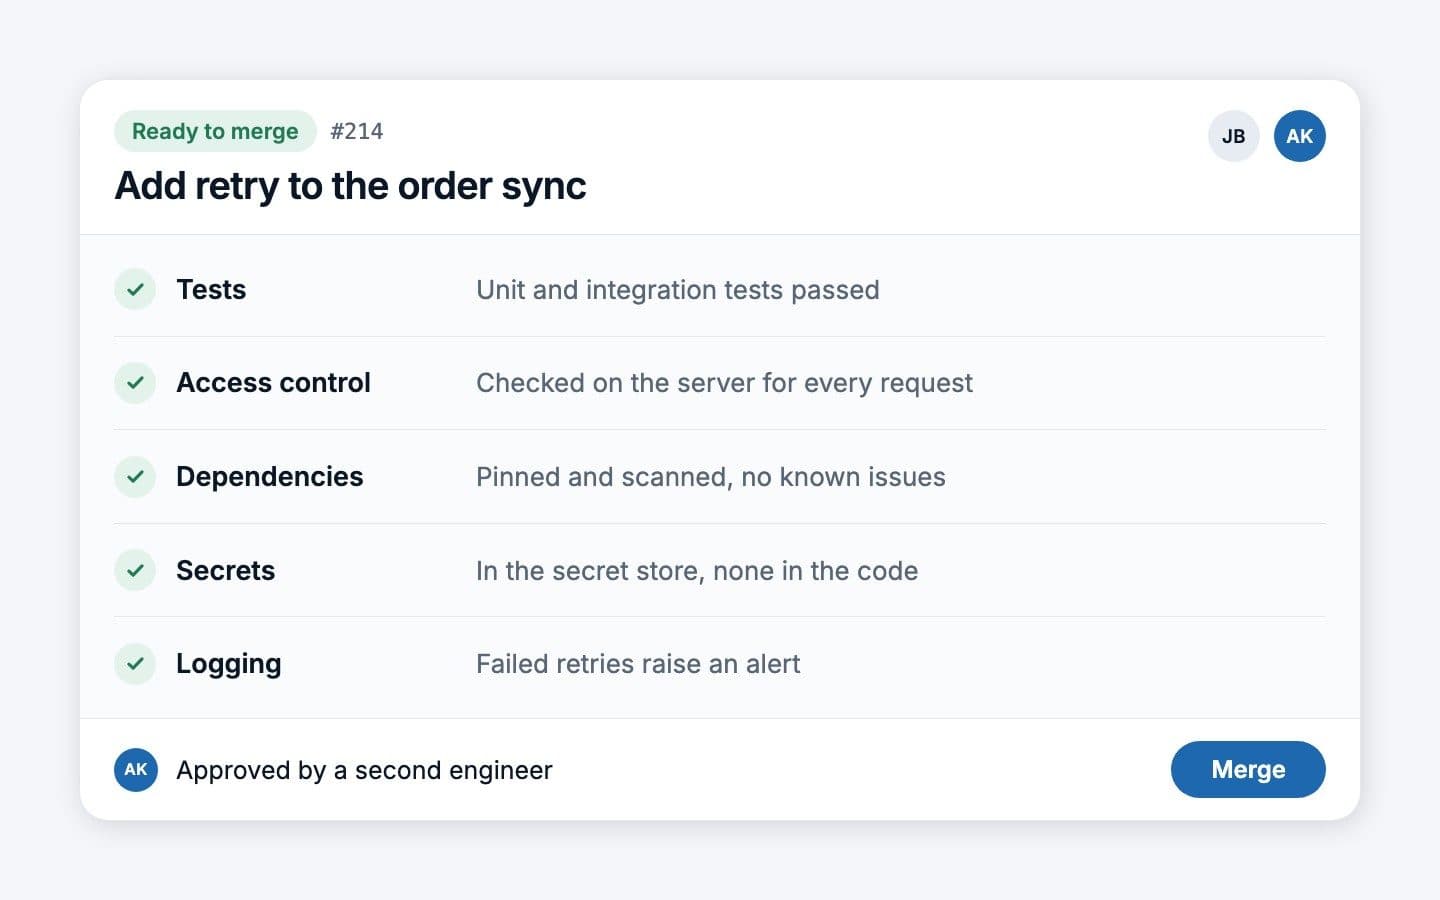
- Contrôle d’accès côté serveur. Chaque requête vérifie qui est l’utilisateur et ce qu’il a le droit de voir, au lieu de masquer des boutons dans l’interface.
- Configuration sous forme de code. Les environnements sont créés à partir d’une configuration versionnée, avec les secrets dans un coffre dédié et sans mots de passe par défaut.
- Dépendances maîtrisées. Les bibliothèques sont figées sur une version, analysées et mises à jour, et les nouveaux paquets sont vérifiés avant toute installation.
- Traitement des entrées. Les requêtes sont paramétrées et les entrées validées à chaque frontière.
- Journalisation et alertes. Les événements de sécurité sont journalisés, et quelqu’un est alerté dès qu’il se passe quelque chose d’inhabituel.
Dans l’UE, c’est aussi une obligation légale. L’article 32 du RGPD impose une sécurité adaptée au risque, y compris une procédure pour la tester et l’évaluer régulièrement, et l’article 28 impose un contrat de sous-traitance avec chaque sous-traitant, ce qui inclut votre partenaire de développement s’il traite des données personnelles. Un partenaire senior aborde ces deux points avant vous.
Ce que « senior » veut vraiment dire
L’expérience ne se mesure ni en années sur un CV ni au nombre de frameworks cités. On peut écrire du code pendant dix ans sans jamais avoir été responsable d’un système en production. Dans la pratique, on reconnaît les ingénieurs seniors à cinq choses.
Le jugement
Ils savent quelles décisions sont coûteuses à défaire (le modèle de données, les droits d’accès, la facturation, la région d’hébergement) et y concentrent leur attention. Ils disent non aux fonctionnalités qui ne servent pas l’objectif, et expliquent pourquoi.
L’architecture
Ils choisissent la structure la plus simple qui tiendra les prochaines années : généralement une seule application bien organisée plutôt qu’un système distribué, avec des frontières claires entre l’interface, les règles métier et les données. Ils consignent le pourquoi dans de courts registres de décisions.
Les tests
Ils considèrent les tests automatisés et le pipeline de déploiement comme une partie du produit, pas comme des options pour plus tard. Chaque changement est testé et déployé de la même façon, si bien que les mises en production deviennent une routine plutôt qu’un événement.
La communication
Ils expliquent les compromis en langage clair à des personnes qui n’écrivent pas de code, mettent plans et décisions par écrit, et annoncent tôt les mauvaises nouvelles, quand il est encore peu coûteux d’agir.
La responsabilité
Ce qui se passe après la mise en production les concerne : la supervision, les incidents et la personne qui maintiendra le code ensuite.
Une équipe n’a pas besoin d’être entièrement senior. Il lui faut des seniors qui prennent les décisions coûteuses et relisent le travail, en nombre suffisant pour que le savoir ne repose jamais sur une seule tête.
Équipe interne, agence, freelances ou renfort d’équipe
Chacune des quatre façons habituelles de staffer un projet est la bonne quelque part. Les questions décisives sont : qui est responsable de l’architecture, et qui détient le savoir à la fin du projet ? Recruter en interne prend du temps en Allemagne : l’étude Bitkom d’août 2025 a recensé environ 109 000 postes informatiques non pourvus et constaté qu’une offre d’emploi informatique reste ouverte 7,7 mois en moyenne.
| Option | Adaptée quand | Profil de coût | Points de vigilance |
|---|---|---|---|
| Équipe interne | Le logiciel est au cœur de votre activité pour des années et vous savez recruter et encadrer des ingénieurs | Salaires, recrutement, encadrement ; le moins cher par jour une fois en place | Des mois pour recruter ; sans encadrement senior, les mêmes raccourcis |
| Agence ou studio | Il vous faut une équipe complète pour un produit ou une phase bien définis | Le taux journalier le plus élevé, encadrement et tests compris | Des juniors derrière un discours commercial senior ; des comptes qui ne sont pas à votre nom ; une passation faible |
| Freelances | Vous avez un responsable technique qui pilote et relit le travail | Souple ; vous payez les heures travaillées | Personne n’est responsable de l’architecture ; le savoir part à chaque fin de contrat ; en Allemagne, le risque de salariat déguisé |
| Renfort d’équipe | Votre équipe a l’encadrement mais manque de capacité ou d’une compétence précise | Un taux journalier par ingénieur, sans frais de recrutement | Votre équipe pilote le travail, et le contrat doit le refléter |
La dernière ligne comporte des subtilités juridiques en Allemagne, car c’est celui qui dirige le travail qui détermine s’il s’agit de mise à disposition de personnel au sens de l’AÜG. Notre guide sur le renfort d’équipes informatiques en Allemagne l’explique.
Comment évaluer un partenaire de développement
Toutes les propositions promettent la qualité : demandez donc des preuves vérifiables. Un bon partenaire appréciera la question.
Checklist pour choisir un partenaire de développement
- Des références à appeler : deux ou trois clients de projets comparables, pas des logos sur une diapositive. Demandez-leur ce qui a mal tourné et comment cela a été géré.
- Du code à lire : un dépôt d’exemple ou une visite commentée de vrai code. Cherchez des tests, une structure lisible et un README qui explique comment lancer le projet.
- Leur façon de tester : quels tests tournent automatiquement à chaque changement, qui relit le code et ce qui se passe quand un test échoue.
- Le pipeline de déploiement : comment un changement arrive en production, à quelle fréquence ils livrent et comment ils reviennent en arrière.
- Qui fait le travail : les noms et le niveau d’expérience des personnes qui construiront votre produit, et la possibilité de les rencontrer avant de signer.
- Documentation et passation : guide d’installation, vue d’ensemble de l’architecture, registres de décisions et runbooks. Demandez à en voir un issu d’un projet précédent.
- Comptes et propriété intellectuelle : dépôts, cloud, noms de domaine et comptes sur les boutiques d’applications au nom de votre entreprise dès le premier jour, et un contrat qui vous cède les droits sur le code.
- RGPD et hébergement : où les données sont hébergées, quels sous-traitants ultérieurs interviennent, et un contrat de sous-traitance au sens de l’article 28 du RGPD avant que quiconque touche à des données personnelles.
- Continuité de l’équipe : ce qui se passe si une personne clé s’en va, et comment le savoir est partagé.
Signaux d’alerte
- Un prix forfaitaire pour un projet important et flou, sans phase de cadrage. Quelqu’un devine, et vous payez cette devinette en demandes de modification.
- Un chiffre unique au lieu d’une fourchette, avant que quiconque ait posé de questions sur vos données, vos intégrations ou vos utilisateurs.
- Aucun logiciel utilisable avant la fin. Si vous ne pouvez rien essayer au cours des premières semaines, vous ne pouvez pas savoir si le projet est sur la bonne voie.
- Des seniors dans la présentation, des inconnus sur le projet.
- Des dépôts, un hébergement ou des comptes sur les boutiques d’applications que le prestataire « vous configure » à son propre nom.
- Aucune question sur votre activité, vos utilisateurs ou vos systèmes existants.
- Pas de tests automatisés, ou des tests « prévus pour plus tard ».
- Des réticences à montrer du code, à donner des références ou à mettre le plan par écrit.
Comment garder des coûts prévisibles
Les projets dérapent quand des périmètres incertains sont chiffrés comme s’ils étaient certains. Vous ne pouvez pas supprimer l’incertitude, mais vous pouvez cesser de la payer d’un seul coup.
- Découpez le travail en phases au périmètre fixe. Une courte phase de cadrage produit un périmètre écrit, une architecture et un plan ; chaque phase suivante livre une version utilisable, et vous décidez après chacune de continuer ou non.
- Demandez des estimations sous forme de fourchettes. Une estimation honnête en début de projet est une fourchette, qui se resserre à mesure que le périmètre se précise. Un chiffre unique au départ signifie que l’incertitude est cachée quelque part, en général dans de futures demandes de modification.
- Fixez la date et le budget, et laissez le périmètre s’ajuster. Classez les fonctionnalités par valeur. Si le temps manque, les moins importantes passent à la phase suivante au lieu de repousser l’échéance.
- Voyez un logiciel qui fonctionne chaque semaine. Une livraison hebdomadaire sur un environnement de préproduction montre des progrès vérifiables et fait apparaître les malentendus tôt.
- Budgétez l’après-lancement. Hébergement, supervision, mises à jour de sécurité et petites améliorations sont des coûts récurrents. Convenez de leur prise en charge avant la mise en service.
Si vous préparez une première version, notre guide pour construire un MVP qui fonctionne encore au neuvième mois présente les décisions à prendre la première semaine et un plan sur quatre semaines.
Comment travaille Bespoke IT
Bespoke IT Consultants développe des applications web et mobiles pour des entreprises en Allemagne, en Autriche et en Suisse, et intègre des ingénieurs seniors dans les équipes de ses clients. Nous travaillons comme ce guide le décrit : des ingénieurs seniors sur les décisions coûteuses, un périmètre écrit avant de construire quoi que ce soit, une version à essayer chaque semaine, des tests à chaque changement, un hébergement en Allemagne, et le code, les comptes cloud et les comptes sur les boutiques d’applications à votre nom, avec une passation documentée que votre propre équipe peut reprendre. Si vous voulez un premier chiffre, notre outil d’estimation vous donne une fourchette indicative en trois minutes environ.
Une question sur votre propre situation ?
Posez-la à notre collègue IA. Il répond en quelques secondes et une personne de notre équipe donne suite.

Bespoke One Coworker. Assistant IA. Réponses en quelques secondes, estimation en trois minutes.