En bref
- La plupart des agents d’entreprise (service client, traitement de documents, assistants internes) ne sont pas à haut risque : vos obligations actuelles sont la maîtrise de l’IA au titre de l’article 4 et, pour tout ce qui dialogue avec des personnes, l’information prévue à l’article 50.
- La transparence de l’article 50 s’applique depuis le 2 août 2026 : un chatbot ou un agent vocal doit indiquer aux personnes qu’elles ont affaire à une IA, au plus tard lors de la première interaction.
- L’omnibus numérique sur l’IA, le règlement (UE) 2026/1744, est adopté et en vigueur depuis le 27 juillet 2026 : les obligations à haut risque pour les RH, l’évaluation de la solvabilité et les autres usages de l’annexe III s’appliquent désormais à partir du 2 décembre 2027.
- Les agents qui trient des CV, classent des candidats ou évaluent le personnel sont à haut risque au titre de l’annexe III, et la reconnaissance des émotions sur le lieu de travail est interdite depuis février 2025.
- L’AI Act s’ajoute au RGPD, il ne le remplace pas : il vous faut toujours une base juridique, un contrat de sous-traitance et, pour un usage RH ou de notation, en général une analyse d’impact (AIPD).
Informations générales, et non un conseil juridique ou fiscal. Les lois et les échéances évoluent : vérifiez les sources et consultez votre avocat ou votre conseiller fiscal avant d’agir.
Si votre entreprise utilise des agents IA ou des chatbots construits sur le modèle d’un tiers, le règlement européen sur l’IA (AI Act) vous traite principalement comme un déployeur. Pour les agents d’entreprise courants, deux obligations s’appliquent déjà : la maîtrise de l’IA pour les personnes qui les utilisent (article 4, depuis le 2 février 2025) et, pour tout ce qui dialogue avec des clients ou des collaborateurs, une information claire indiquant qu’ils ont affaire à une IA (article 50, depuis le 2 août 2026). Les agents utilisés pour le recrutement, l’évaluation du personnel ou l’évaluation de la solvabilité sont à haut risque, mais ces obligations ont été reportées par l’omnibus numérique et commencent désormais le 2 décembre 2027.
Ce guide s’adresse aux dirigeants, directeurs des opérations et responsables informatiques qui déploient des agents, et non à ceux qui entraînent des modèles. Il explique quel rôle vous occupez, où se situent les agents courants, ce qui a changé en juillet 2026 et ce qu’il faut documenter avant la mise en production de votre premier agent.
Fournisseur ou déployeur : quel est votre rôle
L’AI Act répartit les obligations selon le rôle. Un fournisseur développe un système d’IA, ou le fait développer, et le met sur le marché ou en service sous son propre nom (article 3, point 3). Un déployeur utilise un système d’IA sous sa propre autorité dans un cadre professionnel (article 3, point 4). L’éditeur du modèle est le fournisseur du modèle d’IA à usage général ; les obligations relatives à ces modèles s’appliquent depuis le 2 août 2025 et ne vous incombent pas.
La zone grise, c’est l’agent lui-même. Si vous achetez un produit fini, par exemple un outil de helpdesk doté d’un assistant intégré, vous en êtes le déployeur. Si vous, ou une agence, construisez un agent sur l’API d’un modèle et l’exploitez sous votre propre marque, vous êtes en général le fournisseur de ce système d’IA en plus d’en être le déployeur. Pour un chatbot en contact avec les clients, cela change peu de chose en pratique, car l’obligation d’information incombe à celui qui construit le système, et c’est vous dans les deux cas.
Les catégories de risque, et où se situent les agents d’entreprise courants
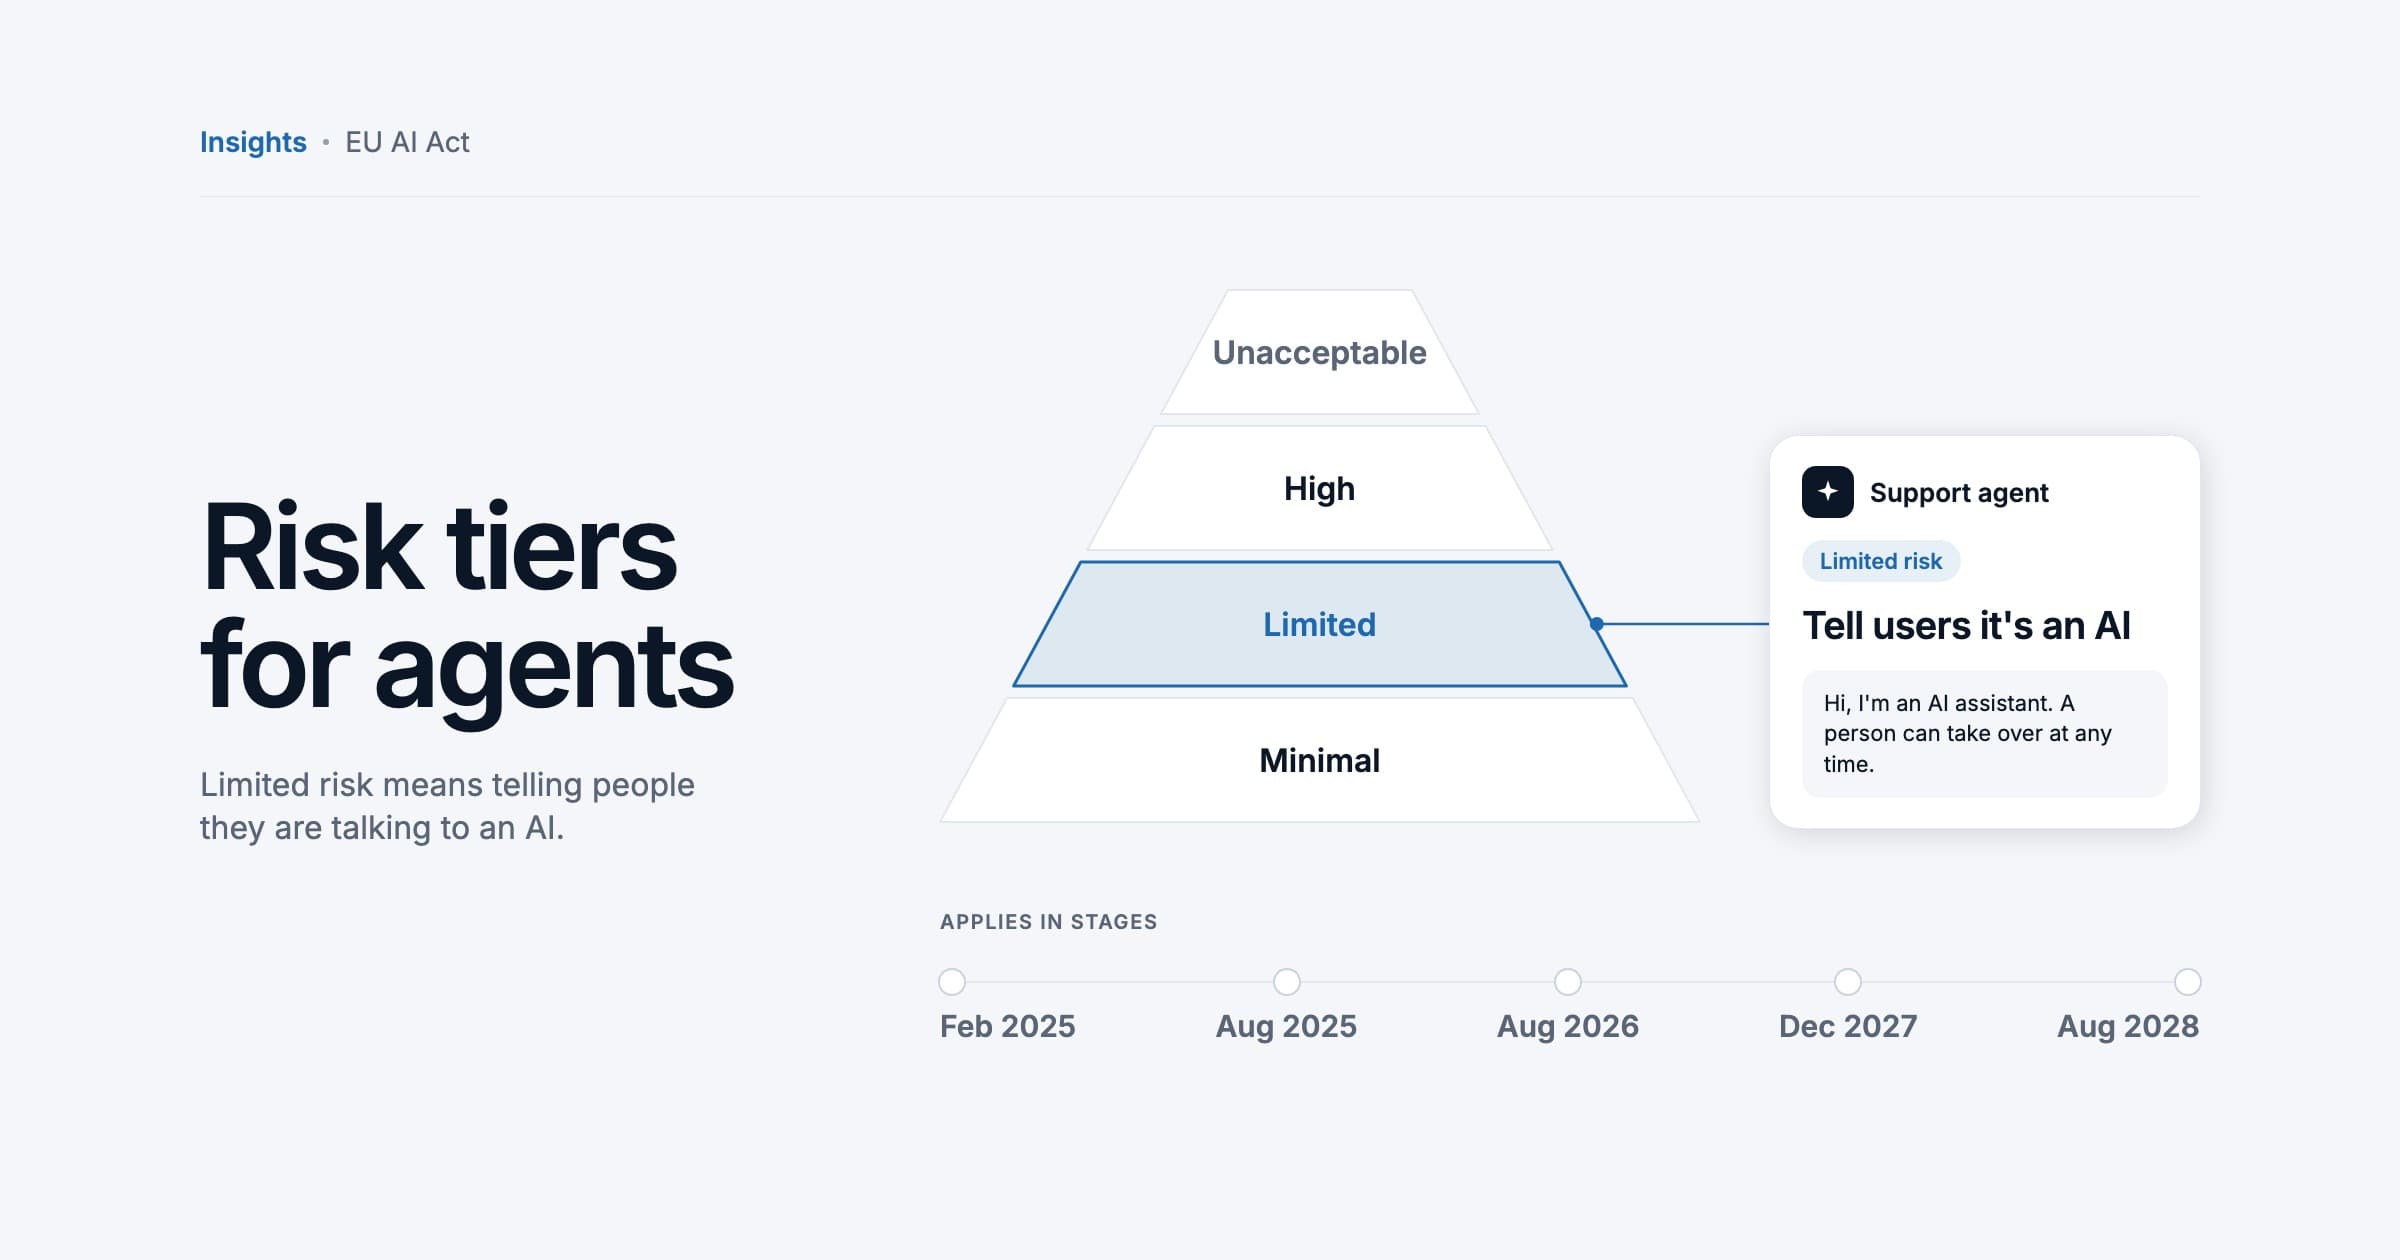
Le règlement ne prévoit aucune catégorie spécifique pour les agents. Ce qui compte, c’est la finalité pour laquelle un agent est utilisé, et non le fait qu’il converse, appelle des outils ou agisse de manière autonome. Il existe quatre niveaux : les pratiques interdites (article 5), les systèmes à haut risque (article 6, avec les annexes I et III), les systèmes soumis à des obligations de transparence (article 50) et tout le reste, qui n’entraîne que l’obligation générale de maîtrise de l’IA.
| Agent ou cas d’usage | Classification habituelle | Ce que cela implique pour vous |
|---|---|---|
| Chatbot ou agent vocal de service client | Transparence : article 50 | Signaler l’IA dès la première interaction ; maîtrise de l’IA pour l’équipe qui l’exploite |
| Traitement de documents : factures, contrats, réception des sinistres | Risque minimal | Maîtrise de l’IA ; RGPD comme d’habitude |
| Assistant de connaissances interne ou copilote | Risque minimal | Maîtrise de l’IA ; droits d’accès et protection des données |
| Tri de CV, classement de candidats, offres d’emploi ciblées | Haut risque : annexe III, point 4 a) | Obligations du déployeur au titre de l’article 26 à partir du 2 décembre 2027 |
| Répartition des tâches, suivi des performances ou décisions de promotion concernant le personnel | Haut risque : annexe III, point 4 b) | Comme ci-dessus, plus l’information du personnel et du comité d’entreprise |
| Solvabilité des personnes physiques ; tarification de l’assurance vie et santé | Haut risque : annexe III, points 5 b) et 5 c) | Obligations de l’article 26 et analyse d’impact sur les droits fondamentaux |
| Reconnaissance des émotions des salariés, par exemple dans un centre d’appels | Interdit : article 5, paragraphe 1, point f) | Interdite depuis le 2 février 2025, sauf pour des raisons médicales ou de sécurité |
Deux détails piègent souvent. D’abord, l’article 6, paragraphe 3 permet à certains systèmes de l’annexe III d’échapper à la qualification de haut risque s’ils n’accomplissent qu’une tâche procédurale étroite ou préparatoire, mais jamais lorsque le système effectue un profilage de personnes physiques, et classer des candidats constitue un profilage. Ensuite, la détection de la fraude est expressément exclue de la catégorie de l’évaluation de la solvabilité : un agent de paiement qui signale des transactions suspectes n’est donc pas à haut risque à ce titre.
Le calendrier, et ce que l’omnibus numérique a changé
Le 19 novembre 2025, la Commission européenne a proposé un omnibus numérique sur l’IA pour simplifier l’AI Act et reporter les règles relatives au haut risque, faute de normes harmonisées prêtes à temps. Le Parlement et le Conseil sont parvenus en mai 2026 à un accord politique qui a remplacé le déclenchement flexible proposé par la Commission par des dates fixes. Le texte a été adopté sous la forme du règlement (UE) 2026/1744, publié au Journal officiel le 24 juillet 2026 et en vigueur depuis le 27 juillet 2026. C’est du droit en vigueur, pas une proposition.
| Date | Ce qui s’applique | Situation actuelle |
|---|---|---|
| 2 février 2025 | Pratiques interdites (article 5) et maîtrise de l’IA (article 4) | En vigueur ; article 4 reformulé par l’omnibus |
| 2 août 2025 | Obligations relatives aux modèles d’IA à usage général, gouvernance, sanctions | En vigueur |
| 2 août 2026 | Transparence de l’article 50 ; application générale du règlement | En vigueur ; date initiale du haut risque reportée |
| 2 décembre 2026 | Marquage lisible par machine (article 50, paragraphe 2) pour les systèmes génératifs déjà sur le marché ; nouvelles interdictions visant la nudification et les images d’abus | À venir |
| 2 août 2027 | Initialement : systèmes à haut risque intégrés à des produits réglementés (annexe I) | Reporté au 2 août 2028 |
| 2 décembre 2027 | Systèmes à haut risque de l’annexe III : RH, crédit, éducation, services essentiels | Nouvelle date fixée par l’omnibus |
| 2 août 2028 | Systèmes à haut risque intégrés à des produits réglementés (annexe I) | Nouvelle date fixée par l’omnibus |
Ce que l’omnibus n’a pas fait compte tout autant. Il n’a pas touché à la date de transparence de l’article 50, il n’a supprimé aucune obligation à haut risque (il en a déplacé les dates) et il a maintenu la maîtrise de l’IA comme obligation des fournisseurs et des déployeurs, bien qu’en termes plus souples. Ne le confondez pas avec la proposition distincte d’omnibus numérique qui modifierait le RGPD : au moment de la rédaction, celle-ci est encore en cours de procédure législative ; tenez donc compte du RGPD tel qu’il est aujourd’hui.
La transparence des chatbots selon l’article 50
L’article 50, paragraphe 1 est la règle que tout agent en contact avec la clientèle doit respecter. Il s’applique depuis le 2 août 2026, et les amendes en cas de violation peuvent atteindre 15 000 000 € ou 3 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu (pour les PME, le moins élevé), en vertu de l’article 99, paragraphe 4.
Les fournisseurs veillent à ce que les systèmes d’IA destinés à interagir directement avec des personnes physiques soient conçus et développés de manière que les personnes physiques concernées soient informées qu’elles interagissent avec un système d’IA, sauf si cela ressort clairement du point de vue d’une personne physique normalement informée et raisonnablement attentive et avisée, compte tenu des circonstances et du contexte d’utilisation.
Les lignes directrices de la Commission sur l’article 50, adoptées le 20 juillet 2026, rendent cette règle concrète. L’exception selon laquelle la nature de l’interaction « ressort clairement » doit être interprétée de manière restrictive : ne comptez donc pas dessus. L’information doit intervenir au plus tard lors de la première interaction, être intégrée à la conception du système et être claire : une ligne cachée dans les conditions générales ne suffit pas. Les formats texte, audio ou visuel sont tous acceptables, de sorte qu’un agent vocal peut l’annoncer en début d’appel. Le système doit aussi répondre sincèrement chaque fois qu’on lui demande s’il est un bot et, dans les contextes sensibles, comme les questions de santé ou les utilisateurs vulnérables, des rappels périodiques peuvent être nécessaires.
L’article 50 comporte trois autres volets. Les fournisseurs de systèmes génératifs doivent marquer leurs sorties dans un format lisible par machine (paragraphe 2). Les déployeurs de systèmes de reconnaissance des émotions ou de catégorisation biométrique doivent informer les personnes qui y sont exposées (paragraphe 3). Les déployeurs qui publient des hypertrucages (deepfakes), ou des textes générés par l’IA destinés à informer le public sur des questions d’intérêt public sans responsabilité éditoriale humaine, doivent le signaler (paragraphe 4). Un agent qui rédige des réponses aux clients qu’un humain relit puis envoie échappe en général au paragraphe 4, car cette disposition vise les publications d’intérêt public, mais vérifiez les lignes directrices pour votre cas précis.
La maîtrise de l’IA selon l’article 4
L’article 4 s’applique depuis le 2 février 2025 à tous les fournisseurs et déployeurs, quel que soit le niveau de risque. L’omnibus a remplacé l’obligation initiale de « garantir, dans toute la mesure du possible, un niveau suffisant de maîtrise de l’IA » par une obligation de la favoriser, applicable depuis le 27 juillet 2026.
Les fournisseurs et les déployeurs de systèmes d’IA prennent des mesures pour favoriser le développement de la maîtrise de l’IA de leur personnel et des autres personnes s’occupant du fonctionnement et de l’utilisation des systèmes d’IA pour leur compte.
Le nouveau texte précise que vous n’êtes pas tenu de garantir un niveau de maîtrise donné pour une personne en particulier. Vous devez pourtant agir. Les questions-réponses de la Commission sur la maîtrise de l’IA indiquent qu’aucun certificat n’est exigé et qu’aucun format n’est imposé, que s’en remettre uniquement à la notice d’utilisation de l’éditeur ne suffit généralement pas, et qu’il est judicieux de tenir un registre interne des formations et des consignes. Les autorités nationales en assurent la surveillance depuis août 2026, et le règlement ne prévoit pas d’amende spécifique pour l’article 4 lui-même.
En pratique, adaptez-la à chaque rôle : une courte session pour tous sur ce que fait l’agent, là où il échoue et ce qu’il ne faut jamais y saisir ; une formation plus poussée pour les personnes qui le configurent, relisent ses résultats ou traitent les escalades ; et un responsable désigné qui tient les supports à jour lorsque l’agent évolue.
Le haut risque dans les RH : ce que les déployeurs devront à partir de décembre 2027
Le recrutement et la gestion du personnel sont le terrain où la plupart des entreprises de taille moyenne rencontrent les règles relatives au haut risque. L’annexe III, point 4 couvre les systèmes de recrutement ou de sélection (y compris la diffusion d’offres d’emploi ciblées, le filtrage des candidatures et l’évaluation des candidats) ainsi que les systèmes qui prennent ou appuient des décisions de promotion, de licenciement, d’attribution de tâches fondée sur le comportement ou les traits personnels, et de suivi des performances. À partir du 2 décembre 2027, les déployeurs de ces systèmes doivent respecter l’article 26 :
- Utiliser le système conformément à la notice d’utilisation du fournisseur.
- Confier le contrôle humain à des personnes disposant de la compétence, de la formation et de l’autorité nécessaires pour passer outre.
- Veiller à ce que les données d’entrée que vous maîtrisez soient pertinentes et suffisamment représentatives au regard de la finalité.
- Surveiller le fonctionnement, signaler les incidents graves et les risques au fournisseur et à l’autorité, et suspendre l’utilisation si nécessaire.
- Conserver les journaux générés automatiquement pendant au moins six mois.
- Informer les représentants des travailleurs et les salariés concernés avant la mise en service du système sur le lieu de travail.
- Informer les candidats et les salariés qu’un système à haut risque est utilisé dans les décisions qui les concernent ; l’article 86 ajoute un droit à l’explication.
En Allemagne, le comité d’entreprise (Betriebsrat) intervient de toute façon : l’introduction de dispositifs techniques propres à surveiller le comportement ou les performances des salariés est soumise à codétermination en vertu de l’article 87, paragraphe 1, point 6 du BetrVG. Le délai supplémentaire jusqu’en 2027 est à mettre à profit pour choisir des éditeurs qui fourniront la documentation dont vous avez besoin, pas pour attendre.
Comment l’AI Act et le RGPD s’articulent
L’AI Act encadre le système ; le RGPD encadre les données personnelles qui y circulent. Un agent qui lit des e-mails de clients, des CV ou des factures comportant des noms traite des données personnelles : toutes les obligations du RGPD s’appliquent donc en parallèle. Les autorités allemandes de protection des données ont présenté leurs attentes dans l’orientation de la DSK sur l’IA et la protection des données.
- Base juridique (article 6 du RGPD). L’AI Act ne vous en fournit aucune. Désignez-en une pour chaque finalité, y compris toute utilisation des historiques de conversation pour améliorer l’agent.
- Contrat de sous-traitance et transferts (articles 28 et 44 et suivants). L’éditeur du modèle et la plateforme d’agents sont généralement des sous-traitants. Signez un contrat de traitement des données (DPA), vérifiez où les données sont stockées et traitées, et désactivez l’entraînement sur vos données lorsque l’éditeur le permet.
- Décisions automatisées (article 22). Les décisions produisant des effets juridiques ou des effets similaires significatifs ne peuvent pas être fondées exclusivement sur un traitement automatisé sans exception spécifique. Dans l’arrêt SCHUFA (C-634/21), la Cour de justice a jugé qu’un score peut lui-même constituer une telle décision lorsqu’il joue un rôle déterminant.
- Analyse d’impact relative à la protection des données, AIPD (article 35). Attendez-vous à devoir en réaliser une pour le tri RH, la notation ou la surveillance à grande échelle. Pour les systèmes à haut risque, l’article 26, paragraphe 9 vous demande d’utiliser à cet effet les informations du fournisseur, et une analyse d’impact sur les droits fondamentaux au titre de l’article 27 peut s’appuyer sur elle.
- Transparence (articles 13 et 14). Mettez à jour vos politiques de confidentialité pour qu’elles évoquent l’agent, ce qu’il traite et qui reçoit les données.
Que documenter, et une checklist pour votre premier agent
Prenons une entreprise fictive de 300 salariés qui déploie un agent de service client chargé de répondre aux questions sur les commandes et de préparer des remboursements soumis à validation humaine. Son dossier n’a pas besoin d’être long, mais il doit exister avant la mise en production et être mis à jour chaque fois que le périmètre de l’agent change. Une autorité, un auditeur ou un comité d’entreprise demandera les mêmes choses : ce qu’est le système, pourquoi vous l’avez classé ainsi et comment les humains gardent le contrôle.
Avant la mise en production de votre premier agent
- Inscrire l’agent dans un inventaire IA : finalité, éditeur et modèle, données concernées, responsable, date de mise en production.
- Consigner votre rôle (déployeur, fournisseur ou les deux) et la classification de risque avec une brève justification, y compris les raisons pour lesquelles l’article 5 et l’annexe III ne s’appliquent pas.
- Confronter le cas d’usage aux pratiques interdites, en particulier la reconnaissance des émotions sur le lieu de travail.
- Rédiger et tester l’information prévue à l’article 50 pour chaque canal (chat, e-mail, téléphone) et conserver captures d’écran ou scripts d’appel comme preuves.
- Faire en sorte que l’agent réponde sincèrement lorsqu’on lui demande s’il est humain, et offrir aux utilisateurs un moyen de joindre une personne.
- Mettre en œuvre des mesures de maîtrise de l’IA adaptées à chaque rôle et consigner qui a reçu quoi, et quand.
- Signer le contrat de traitement des données, documenter la localisation des données et les transferts, et désactiver l’entraînement de l’éditeur sur vos données lorsque c’est possible.
- Choisir une base juridique au titre du RGPD, mettre à jour les politiques de confidentialité et évaluer si une AIPD est requise.
- Définir le contrôle humain : quelles actions nécessitent une validation, quels plafonds de dépense ou de remboursement, et qui peut arrêter l’agent.
- Conserver les journaux des conversations et des appels d’outils avec une durée de conservation compatible à la fois avec l’AI Act et le RGPD.
- Mettre en place un processus pour les incidents et les réclamations, et revoir la classification chaque fois que l’agent se voit confier une nouvelle tâche.
Comment nous pouvons vous aider
Bespoke IT conçoit et développe des agents IA pour des entreprises en Allemagne, en Autriche et en Suisse, et nous traitons les points de l’AI Act et du RGPD évoqués ci-dessus comme des exigences de conception dès le premier atelier. Si vous souhaitez un regard extérieur sur les processus qui valent la peine d’être automatisés et sur leur classification, commencez par notre audit IA gratuit. Pour la validation juridique, nous vous dirons quand faire appel à votre avocat ou à votre délégué à la protection des données.
Une question sur votre propre situation ?
Posez-la à notre collègue IA. Il répond en quelques secondes et une personne de notre équipe donne suite.

Bespoke One Coworker. Assistant IA. Réponses en quelques secondes, estimation en trois minutes.