En resumen
- La mayoría de los agentes empresariales (atención al cliente, tratamiento de documentos, asistentes internos) no son de alto riesgo; sus obligaciones hoy son la alfabetización en IA del artículo 4 y, para todo lo que habla con personas, el aviso del artículo 50.
- La transparencia del artículo 50 se aplica desde el 2 de agosto de 2026: un chatbot o un agente de voz debe informar a las personas de que tratan con una IA, a más tardar en la primera interacción.
- El Digital Omnibus sobre IA, Reglamento (UE) 2026/1744, está adoptado y en vigor desde el 27 de julio de 2026: las obligaciones de alto riesgo para RR. HH., evaluación crediticia y otros usos del anexo III se aplican ahora desde el 2 de diciembre de 2027.
- Los agentes que filtran CV, clasifican candidatos o evalúan al personal son de alto riesgo según el anexo III, y el reconocimiento de emociones en el trabajo está prohibido desde febrero de 2025.
- El Reglamento de IA se suma al RGPD, no lo sustituye: sigue necesitando una base jurídica, un contrato de encargo y, para usos de RR. HH. o de puntuación, normalmente una evaluación de impacto.
Información general, no asesoramiento jurídico ni fiscal. Las leyes y los plazos cambian: compruebe las fuentes y consulte a su abogado o asesor fiscal antes de actuar.
Si su empresa utiliza agentes de IA o chatbots construidos sobre el modelo de otro, el Reglamento de IA de la UE la trata principalmente como responsable del despliegue. Para los agentes empresariales típicos ya se aplican hoy dos obligaciones: la alfabetización en IA de las personas que los utilizan (artículo 4, desde el 2 de febrero de 2025) y, para todo lo que habla con clientes o con el personal, un aviso claro de que tratan con una IA (artículo 50, desde el 2 de agosto de 2026). Los agentes utilizados en selección de personal, evaluación del personal o evaluación crediticia son de alto riesgo, pero esas obligaciones se aplazaron con el Digital Omnibus y ahora empiezan el 2 de diciembre de 2027.
Esta guía está escrita para propietarios, directores de operaciones y responsables de IT que implantan agentes, no que entrenan modelos. Trata qué papel le corresponde, dónde encajan los agentes habituales, qué cambió en julio de 2026 y qué documentar antes de que su primer agente entre en funcionamiento.
Proveedor o responsable del despliegue: cuál es usted
El Reglamento de IA asigna obligaciones según el papel. Un proveedor desarrolla un sistema de IA, o encarga su desarrollo, y lo introduce en el mercado o lo pone en servicio con su propio nombre (artículo 3, punto 3). Un responsable del despliegue utiliza un sistema de IA bajo su propia autoridad en un contexto profesional (artículo 3, punto 4). El fabricante del modelo es el proveedor del modelo de uso general; las obligaciones para esos modelos se aplican desde el 2 de agosto de 2025 y no recaen sobre usted.
La zona gris es el propio agente. Si compra un producto terminado, como una herramienta de helpdesk con un asistente integrado, usted es su responsable del despliegue. Si usted o una agencia construyen un agente sobre la API de un modelo y lo operan con su propia marca, normalmente es usted el proveedor de ese sistema de IA además de su responsable del despliegue. Para un chatbot de cara al cliente esto importa poco en la práctica, porque la obligación de aviso recae en quien construye el sistema, y en ambos casos es usted.
Los niveles de riesgo, y dónde encajan los agentes empresariales típicos
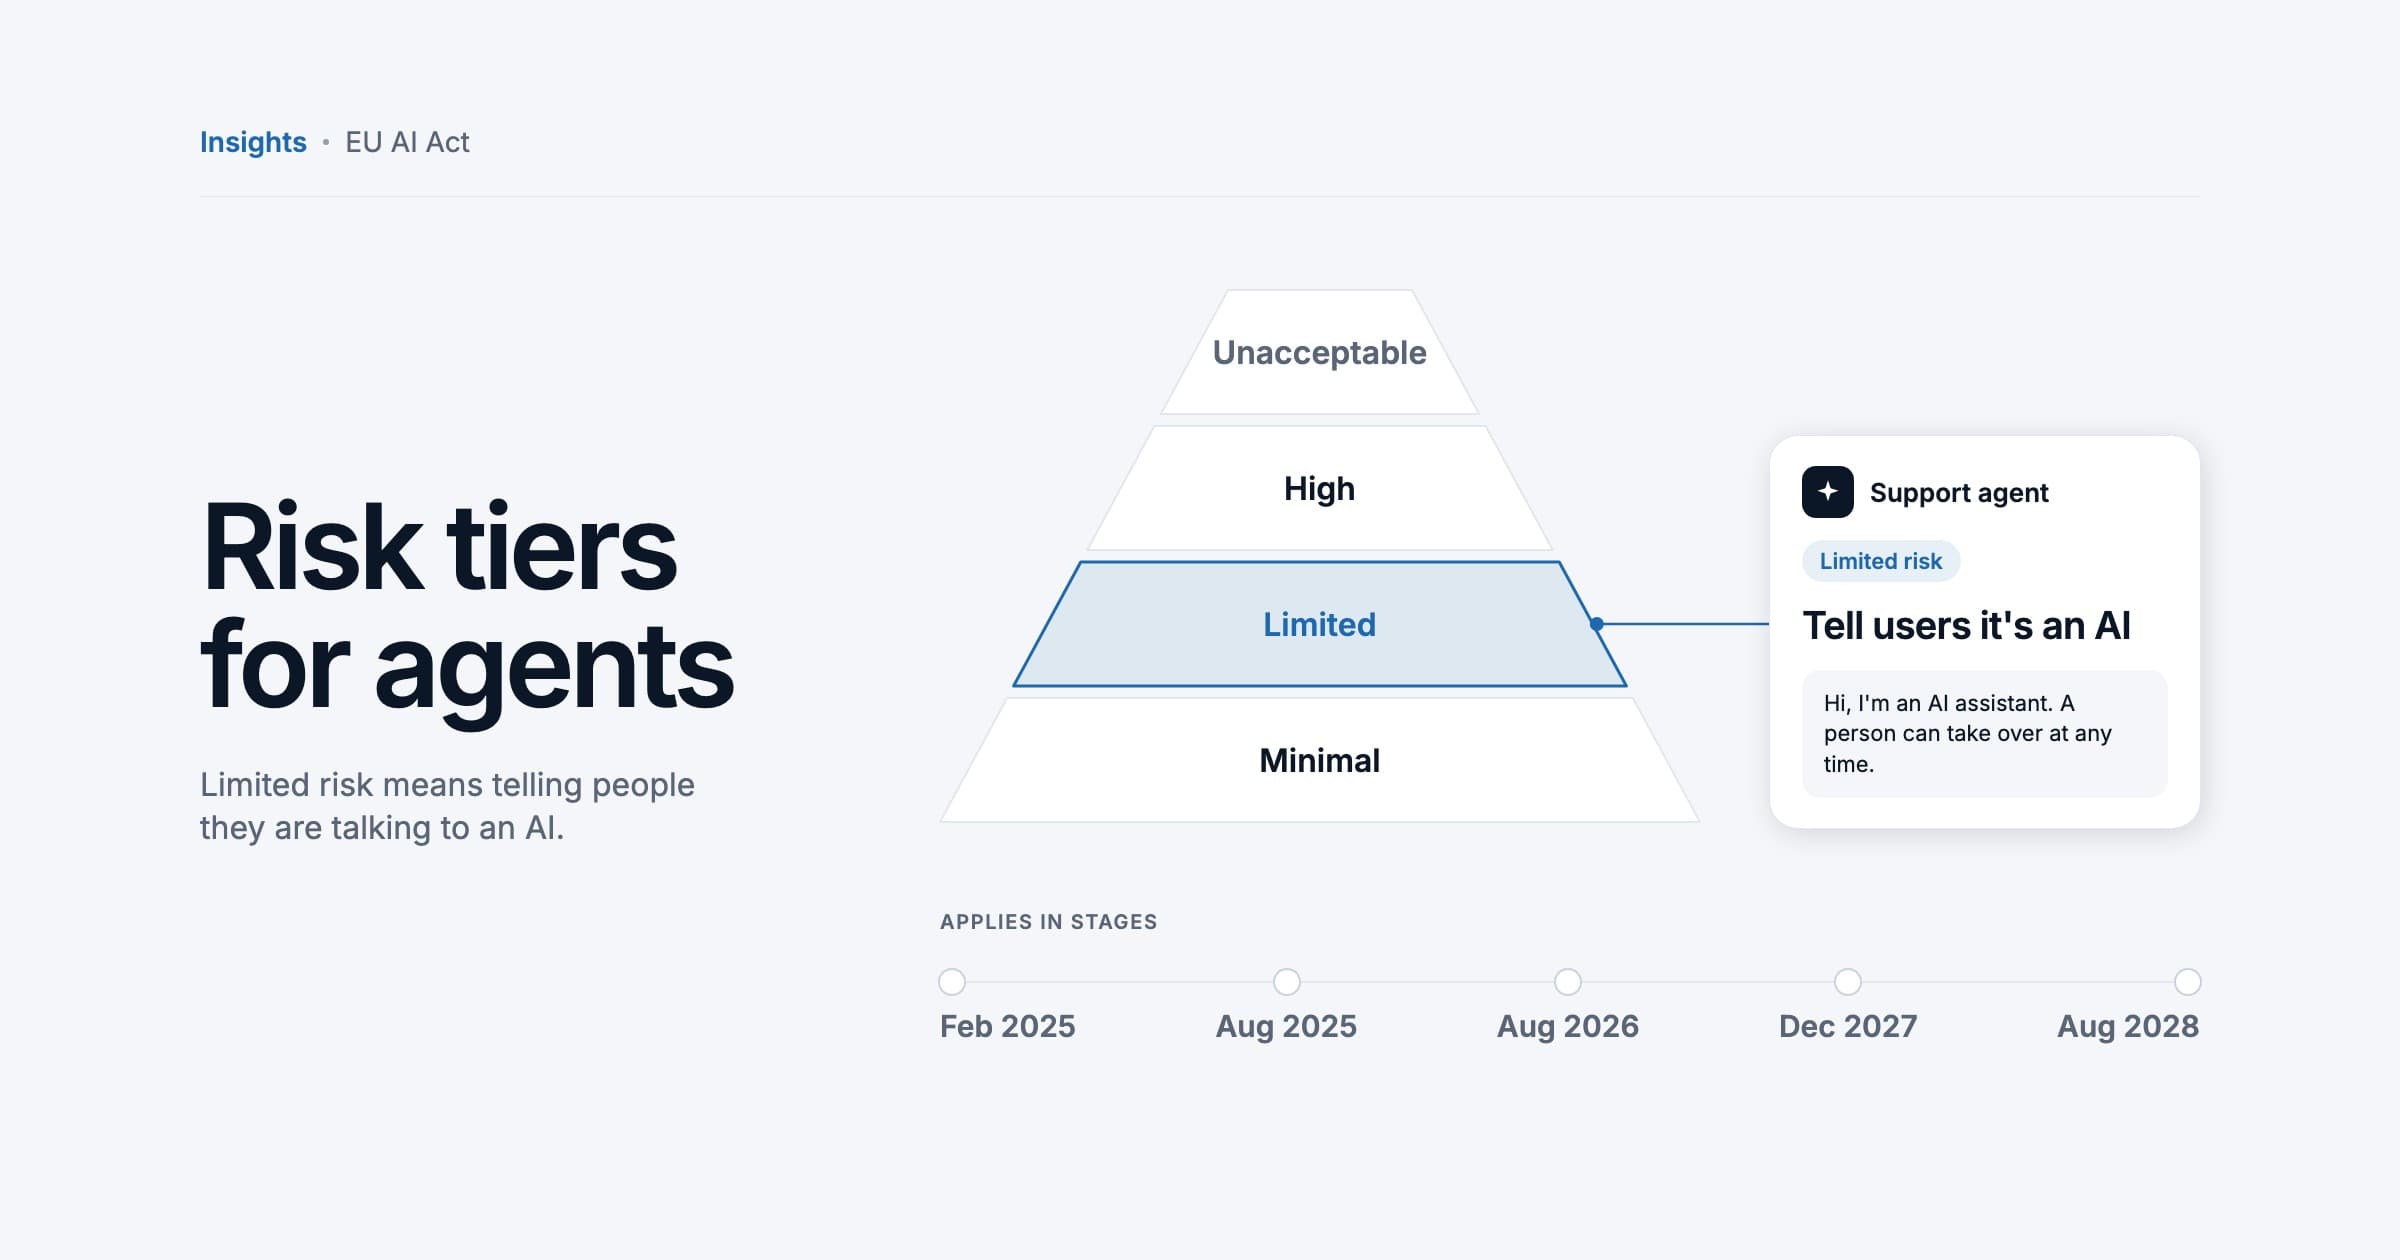
El Reglamento no tiene una categoría especial para los agentes. Lo que cuenta es la finalidad para la que se utiliza un agente, no si chatea, llama a herramientas o actúa por sí solo. Hay cuatro niveles: prácticas prohibidas (artículo 5), sistemas de alto riesgo (artículo 6 con los anexos I y III), sistemas con obligaciones de transparencia (artículo 50) y todo lo demás, que solo conlleva la obligación general de alfabetización en IA.
| Agente o caso de uso | Clasificación típica | Qué significa para usted |
|---|---|---|
| Chatbot o agente de voz de atención al cliente | Transparencia (artículo 50) | Avisar de la IA en la primera interacción; alfabetización en IA para el equipo que lo opera |
| Tratamiento de documentos: facturas, contratos, entrada de siniestros | Riesgo mínimo | Alfabetización en IA; RGPD como siempre |
| Asistente de conocimiento interno o copiloto | Riesgo mínimo | Alfabetización en IA; derechos de acceso y protección de datos |
| Filtrado de CV, clasificación de candidatos, anuncios de empleo dirigidos | Alto riesgo (anexo III, punto 4, letra a) | Obligaciones del responsable del despliegue del artículo 26 desde el 2 de diciembre de 2027 |
| Asignación de tareas, supervisión del rendimiento o decisiones de promoción sobre el personal | Alto riesgo (anexo III, punto 4, letra b) | Lo anterior, más informar al personal y al comité de empresa |
| Solvencia de personas físicas; fijación de precios de seguros de vida y salud | Alto riesgo (anexo III, punto 5, letras b y c) | Obligaciones del artículo 26 y una evaluación de impacto en los derechos fundamentales |
| Reconocimiento de emociones de los empleados, por ejemplo en un centro de llamadas | Prohibido (artículo 5, apartado 1, letra f) | Prohibido desde el 2 de febrero de 2025, salvo por motivos médicos o de seguridad |
Dos detalles pillan a la gente desprevenida. En primer lugar, el artículo 6, apartado 3, permite que algunos sistemas del anexo III escapen de la etiqueta de alto riesgo si solo realizan una tarea procedimental limitada o preparatoria, pero nunca cuando el sistema elabora perfiles de personas físicas, y clasificar candidatos es elaborar perfiles. En segundo lugar, la detección del fraude está expresamente excluida de la categoría de evaluación crediticia, así que un agente de pagos que señala transacciones sospechosas no es de alto riesgo por ese motivo.
El calendario, y qué cambió el Digital Omnibus
El 19 de noviembre de 2025, la Comisión Europea propuso un Digital Omnibus sobre IA para simplificar el Reglamento de IA y retrasar las normas de alto riesgo, porque las normas armonizadas no estaban listas. El Parlamento y el Consejo alcanzaron un acuerdo político en mayo de 2026 que sustituyó el mecanismo flexible de la Comisión por fechas fijas. El texto se adoptó como Reglamento (UE) 2026/1744, se publicó en el Diario Oficial el 24 de julio de 2026 y está en vigor desde el 27 de julio de 2026. Es ley, no una propuesta.
| Fecha | Qué se aplica | Situación actual |
|---|---|---|
| 2 de febrero de 2025 | Prácticas prohibidas (artículo 5) y alfabetización en IA (artículo 4) | En vigor; el artículo 4 se reformuló con el Omnibus |
| 2 de agosto de 2025 | Obligaciones para modelos de IA de uso general, gobernanza, sanciones | En vigor |
| 2 de agosto de 2026 | Transparencia del artículo 50; aplicación general del Reglamento | En vigor; la fecha original de alto riesgo se desplazó |
| 2 de diciembre de 2026 | Marcado legible por máquina (artículo 50, apartado 2) para sistemas generativos ya en el mercado; nuevas prohibiciones sobre desnudos generados e imágenes de abusos | Próximamente |
| 2 de agosto de 2027 | Originalmente: sistemas de alto riesgo en productos regulados (anexo I) | Desplazado al 2 de agosto de 2028 |
| 2 de diciembre de 2027 | Sistemas de alto riesgo del anexo III: RR. HH., crédito, educación, servicios esenciales | Nueva fecha fijada por el Omnibus |
| 2 de agosto de 2028 | Sistemas de alto riesgo en productos regulados (anexo I) | Nueva fecha fijada por el Omnibus |
Lo que el Omnibus no hizo importa igual. No tocó la fecha de transparencia del artículo 50, no eliminó ninguna obligación de alto riesgo (desplazó las fechas) y mantuvo la alfabetización en IA como obligación de proveedores y responsables del despliegue, aunque con una redacción más suave. No lo confunda con la propuesta Digital Omnibus independiente que modificaría el RGPD: en el momento de escribir esto sigue en tramitación legislativa, así que planifique con el RGPD tal como está.
La transparencia de los chatbots según el artículo 50
El artículo 50, apartado 1, es la norma que debe cumplir todo agente de cara al cliente. Se aplica desde el 2 de agosto de 2026, y las multas por incumplirla alcanzan los 15 millones de euros o el 3 % del volumen de negocios anual mundial, si esta cifra es mayor (para las pymes, la menor de las dos), conforme al artículo 99, apartado 4.
Los proveedores garantizarán que los sistemas de IA destinados a interactuar directamente con personas físicas se diseñen y desarrollen de forma que las personas físicas de que se trate estén informadas de que están interactuando con un sistema de IA, excepto cuando resulte evidente desde el punto de vista de una persona física razonablemente informada, atenta y perspicaz, teniendo en cuenta las circunstancias y el contexto de utilización.
Las directrices de la Comisión sobre el artículo 50, adoptadas el 20 de julio de 2026, lo concretan. La excepción de lo «evidente» debe interpretarse de forma restrictiva, así que no cuente con ella. El aviso debe llegar a más tardar en la primera interacción, estar integrado en el diseño del sistema y ser claro: una línea escondida en las condiciones generales no basta. Se admiten formatos de texto, audio o visuales, de modo que un agente de voz puede decirlo al inicio de la llamada. El sistema también debe responder con la verdad cada vez que alguien pregunte si es un bot, y en contextos sensibles, como temas de salud o usuarios vulnerables, pueden ser necesarios recordatorios periódicos.
El artículo 50 tiene otras tres partes. Los proveedores de sistemas generativos deben marcar los resultados de forma legible por máquina (apartado 2). Los responsables del despliegue de sistemas de reconocimiento de emociones o de categorización biométrica deben informar a las personas expuestas (apartado 3). Los responsables del despliegue que publiquen ultrasuplantaciones, o textos generados por IA con el fin de informar al público sobre asuntos de interés público sin responsabilidad editorial humana, deben indicarlo (apartado 4). Un agente que redacta respuestas a clientes que después revisa y envía una persona queda en general fuera del apartado 4, porque esa disposición se dirige a publicaciones de interés público, pero consulte las directrices para su uso concreto.
La alfabetización en IA según el artículo 4
El artículo 4 se aplica desde el 2 de febrero de 2025 a todo proveedor y responsable del despliegue, sea cual sea el nivel de riesgo. El Omnibus sustituyó la obligación original de «adoptar medidas para garantizar que, en la mayor medida posible, su personal tenga un nivel suficiente de alfabetización en materia de IA» por una obligación de fomentarla, con efecto desde el 27 de julio de 2026.
Los proveedores y responsables del despliegue de sistemas de IA adoptarán medidas para fomentar el desarrollo de la alfabetización en materia de IA de su personal y de otras personas que se encarguen en su nombre del funcionamiento y la utilización de sistemas de IA.
El nuevo texto añade que no está obligado a garantizar ningún nivel concreto de alfabetización a ninguna persona. Aun así, tiene que actuar. Las preguntas y respuestas de la Comisión sobre alfabetización en IA indican que no se exige ningún certificado ni un formato fijo, que basarse solo en las instrucciones de uso del proveedor no suele bastar y que conviene llevar un registro interno de la formación y las orientaciones. Las autoridades nacionales lo supervisan desde agosto de 2026, y el Reglamento no fija una multa específica para el artículo 4.
En la práctica, adáptela por rol: una sesión breve para todos sobre lo que hace el agente, dónde falla y qué no debe introducirse nunca en él; una formación más profunda para quienes lo configuran, revisan sus resultados o gestionan los escalados; y un responsable designado que mantenga el material al día cuando cambie el agente.
Alto riesgo en RR. HH.: qué deberán cumplir los responsables del despliegue desde diciembre de 2027
La selección de personal y la gestión de plantillas son donde la mayoría de las empresas medianas se encuentran con las normas de alto riesgo. El anexo III, punto 4, abarca los sistemas de selección o contratación (incluidos los anuncios de empleo dirigidos, el filtrado de candidaturas y la evaluación de candidatos) y los sistemas que toman o apoyan decisiones sobre promociones, despidos, asignación de tareas en función del comportamiento o de rasgos personales y supervisión del rendimiento. Desde el 2 de diciembre de 2027, los responsables del despliegue de estos sistemas deben cumplir el artículo 26:
- Utilizar el sistema de acuerdo con las instrucciones de uso del proveedor.
- Encomendar la supervisión humana a personas con la competencia, la formación y la autoridad necesarias para corregirlo.
- Asegurarse de que los datos de entrada que controla son pertinentes y suficientemente representativos para la finalidad.
- Vigilar el funcionamiento, notificar los incidentes graves y los riesgos al proveedor y a la autoridad, y suspender el uso cuando sea necesario.
- Conservar los registros generados automáticamente durante al menos seis meses.
- Informar a los representantes de los trabajadores y a los empleados afectados antes de poner en servicio el sistema en el lugar de trabajo.
- Informar a candidatos y empleados de que se utiliza un sistema de alto riesgo en decisiones que les afectan; el artículo 86 añade un derecho a explicación.
En Alemania el comité de empresa interviene de todos modos: implantar sistemas técnicos aptos para supervisar el comportamiento o el rendimiento de los empleados requiere codecisión conforme al § 87, apartado 1, número 6, BetrVG. El tiempo adicional hasta 2027 se aprovecha mejor eligiendo proveedores que vayan a entregar la documentación que necesita, no esperando.
Cómo encajan el Reglamento de IA y el RGPD
El Reglamento de IA regula el sistema; el RGPD regula los datos personales que circulan por él. Un agente que lee correos de clientes, CV o facturas con nombres trata datos personales, así que todas las obligaciones del RGPD se aplican en paralelo. Las autoridades alemanas de protección de datos exponen sus expectativas en la guía de la DSK sobre IA y protección de datos.
- Base jurídica (artículo 6 del RGPD). El Reglamento de IA no le da ninguna. Indique una para cada finalidad, incluido cualquier uso de los registros de conversaciones para mejorar el agente.
- Contrato de encargo y transferencias (artículos 28 y 44 y siguientes). El proveedor del modelo y la plataforma del agente suelen ser encargados del tratamiento. Firme un contrato de encargo, compruebe dónde se almacenan y tratan los datos y desactive el entrenamiento con sus datos cuando el proveedor lo permita.
- Decisiones automatizadas (artículo 22). Las decisiones con efectos jurídicos o significativamente similares no pueden basarse únicamente en un tratamiento automatizado sin una excepción específica. El Tribunal de Justicia declaró en SCHUFA (C-634/21) que una puntuación puede constituir en sí misma una decisión de ese tipo cuando desempeña un papel determinante.
- Evaluación de impacto (artículo 35). Cuente con una para el filtrado en RR. HH., la puntuación o la supervisión a gran escala. Para los sistemas de alto riesgo, el artículo 26, apartado 9, le indica que utilice la información del proveedor para ella, y una evaluación de impacto en los derechos fundamentales conforme al artículo 27 puede basarse en ella.
- Transparencia (artículos 13 y 14). Actualice la información de privacidad para que mencione el agente, lo que trata y quién recibe los datos.
Qué documentar, y una lista de control para su primer agente
Tome una empresa hipotética de 300 empleados que implanta un agente de atención al cliente que responde preguntas sobre pedidos y prepara reembolsos para su aprobación por una persona. Su expediente no tiene por qué ser largo, pero debe existir antes de la puesta en marcha y actualizarse cada vez que cambie el alcance del agente. Una autoridad, un auditor o un comité de empresa pedirán lo mismo: qué es el sistema, por qué lo clasificó como lo hizo y cómo mantienen las personas el control.
Antes de que su primer agente entre en funcionamiento
- Añada el agente a un inventario de IA: finalidad, proveedor y modelo, datos que trata, responsable, fecha de puesta en marcha.
- Registre su papel (responsable del despliegue, proveedor o ambos) y la clasificación de riesgo con una breve justificación, incluido por qué no se aplican el artículo 5 ni el anexo III.
- Contraste el caso de uso con las prácticas prohibidas, en especial el reconocimiento de emociones en el trabajo.
- Redacte y pruebe el aviso del artículo 50 para cada canal (chat, correo, teléfono) y guarde capturas o guiones de llamada como prueba.
- Haga que el agente responda con la verdad cuando le pregunten si es humano, y ofrezca a los usuarios una vía hacia una persona.
- Lleve a cabo medidas de alfabetización en IA por rol y registre quién recibió qué y cuándo.
- Firme el contrato de encargo, documente la ubicación de los datos y las transferencias, y desactive el entrenamiento del proveedor con sus datos cuando sea posible.
- Decida una base jurídica conforme al RGPD, actualice la información de privacidad y valore si hace falta una evaluación de impacto.
- Defina la supervisión humana: qué acciones requieren aprobación, límites de gasto o de reembolso y quién puede detener el agente.
- Conserve los registros de conversaciones y llamadas a herramientas con un plazo de conservación compatible con el Reglamento de IA y con el RGPD.
- Establezca un proceso para incidentes y reclamaciones, y revise la clasificación cada vez que el agente reciba una nueva tarea.
Cómo podemos ayudarle
Bespoke IT diseña y construye agentes de IA para empresas de Alemania, Austria y Suiza, y tratamos los puntos anteriores del Reglamento de IA y del RGPD como requisitos de diseño desde el primer taller. Si quiere una segunda opinión sobre qué procesos merece la pena automatizar y cómo se clasificarían, empiece por nuestra auditoría de IA gratuita. Para la validación jurídica le diremos cuándo necesita a su abogado o a su delegado de protección de datos.
¿Tiene una pregunta sobre su propio caso?
Pregunte a nuestro asistente de IA. Responde en segundos y una persona de nuestro equipo hace el seguimiento.

Bespoke One Coworker. Asistente de IA. Respuestas en segundos, presupuesto en tres minutos.